martes, 24 de noviembre de 2009

No reiniciar Ubuntu depués de una actualización (Ksplice)


Esta es una nueva herramienta pensada en especial para los encargados de Servidores ya que sirve justamente para evitar el peligroso acto de reiniciar la máquina cuando haya una actualización del Kernel.

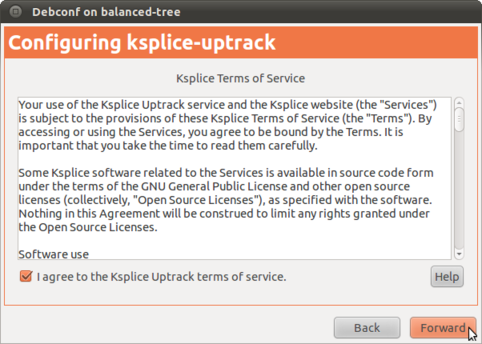
Debemos tomar en cuenta que el programa tiene dependencias de terceros por lo tanto deberemos autorizar una licencia en la cual simplemente marcaremos una casilla y pincharemos adelante (muy a lo Windows : o).


Instalación
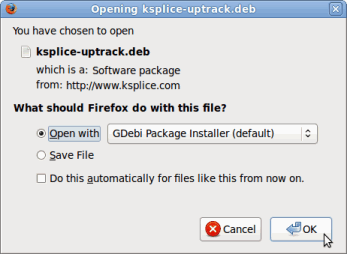
Primero descargamos el archivo .deb de la página oficial. Tenemos la opcion para Karmic o para Jaunty, la descargamos y después le damos doble click para instalar o simplemente elegimos la opción de abrir con GDebi como se muestra en la imagen a la derecha.

Posteriormente, iniciamos la instalación y se nos solicitará como es común nuestra contraseña, la ingresamos y esperamos hasta que nos aparezca una nueva ventana. Dicha ventana es la que ya había mencionado anteriormente, lo que hace es verificar que estemos de acuerdo con la licencia bajo la que se rige, hago esta descripción puesto que puede que estemos desacostumbrados a aceptar licencias en GNU/Linux.


Una vez aceptada la licencia, continuamos el proceso y veremos que, al finalizar la instalación, nos aparecerá una nueva ventana la cual nos brindará la opción de buscar las actualizaciones del Kernel, o instalar las que estén disponibles.
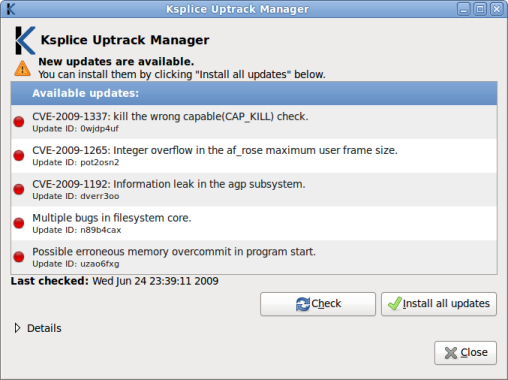

Ahora podemos elegir la opción de instalar o de buscar las actualizaciones. Adicionalmente, Kslice nos mostrará una "K" en nuestro panel superior con la información acerca de las actualizaciones disponibles (mostrando un signo de admiración "!" dentro de un triangulo si hay alguna o solamente la "K" si no las hay).

Otras herramientas

Con Kslice se instalaran otras herramientas muy útiles en la terminal:
  • uptrack-upgrade: Descarga e instala las principales actualizaciones del Kernel en nuestra computadora.
  • uptrack-install PAQUETE: Descarga e instala paquetes específicos (siendo "PAQUETE" el nombre de la actualización).
  • uptrack-remove PAQUETE: Remueve un paquete especifico (siendo "PAQUETE" el nombre de la actualización).
  • uptrack-show PAQUETE: Muestra la información detallada de un paquete especifico (siendo "PAQUETE" el nombre de la actualización).
Recuerdo que en alguna ocasión hablaba con unos amigos de lo útil que sería tener una herramienta que permitiera hacer actualizaciones sin necesidad de reiniciar la PC, en especial si se trata de un servidor con datos importantes e imprescindibles, donde, por lo general, se opta por simplemente omitir las actualizaciones automáticas las cuales muchas veces son importantes para mantener la estabilidad del sistema así como su seguridad.

Así que por fin tenemos una herramienta que nos podrá facilitar la vida y brindarnos la satisfacción de poder seguir con nuestras tareas pese a cualquier actualización. ¡Qué lo disfruten!


Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

domingo, 22 de noviembre de 2009

Algunos trucos para gestionar Grub2


El famoso sistema operativo basado en GNU/Linux, Ubuntu, en su nueva versión apodada el Koala Karmico (Karmic Koala) funciona una nueva versión del famoso gestor de arranque Grub, en versiones anteriores de Ubuntu utilizábamos el famoso archivo menu.lst ubicado en /boot/grub, sin embargo ahora cuando llegamos a buscarlo simplemente no existe, si podremos encontrar la carpeta pero no el archivo.

Quizá lo más cercano que podemos encontrar es un archivo llamado
grub.cfg, pero es inútil alterarlo ya que los cambios se perderán con cada sesión o actualización del Grub, por lo tanto, debemos recurrir a otros archivos que hagan lo mismo.

Entonces vamos a buscarlos: en primer lugar encontramos
/etc/default/grub, en este lugar podremos encontrar muchas opciones que nos resultaran conocidas, en especial si nos volvimos unos expertos en la configuración del menu.lst. Entre las cosas que podremos encontrar en este archivo son: una opción para incluir un Splash, desplegar o no el menú del Grub o cuanto tiempo vamos a esperar hasta el inicio del sistema por "default". Un pequeño truco es sostener la tecla "shift" mientras se inicia el Grub, para que este nos muestre el menú.


Un lugar que difiere bastante del conocimiento previo que teníamos del menu.lst es el directorio /etc/grub.d, en esta dirección encontraremos algunos archivos individuales que funcionan para editar distintas opciones del Grub. Cabe destacar que estos archivos son scripts que se inician en orden dependiendo de número que los anteceda en el nombre del archivo, por ejemplo, 00_header comenzará su ejecución primero y 40_custom se ejecutará de último. A pesar de que en apariencia lucen completamente diferentes a la antigua configuración de nuestro famoso menu.lst, cuando los abramos nos podremos encontrar cosas muy familiares que nos resultaran relativamente sencillas de intuir.


Costumizando 40_custom

Dentro de la carpeta antes mencionada encontraremos el archivo 40_custom, en este archivo podremos realizar modificaciones tales como añadir alguna entrada que nos resulte útil. En la imagen pueden apreciar una entrada personalizada en dicho archivo, el cuál, como vimos anteriormente, será el último de la lista en ejecutarse.

Splash.

Para personalizar el Splash de nuestro menú Grub podemos ejecutar el siguiente comando:


sudo apt-get install grub2-splashimages

Cuando lo hayamos instalado encontraremos todas las imágenes en un formato TGA en el siguiente directorio: /usr/share/images/grub/.


Para cambiar el splash del Grub debemos editar el archivo 05_debian_theme con el editor de texto que mejor nos convenga, lo más común sería:

sudo gedit /etc/grb.d/05_debian_theme

De esta forma buscaremos una línea parecida a esta resaltada con amarillo y la editamos:


Cambiamos la dirección que esta en esta parte por la de la imagen de nuestra preferencia que se encuentra en /usr/share/images/grub/.

Actualizar.

Finalmente, para que los cambios surtan efecto debemos actualizar el grub. Recordemos que al inicio dijimos que el archivo
grub.cfg se autoregeneraba cada vez que actualizábamos el grub, específicamente lo que hace es volver a leer todos estos archivos que nosotros hemos modificado y correrlos nuevamente. Para que los cambios surtan efecto deberemos aplicar esa actualización del grub de la siguiente forma:

update-grub

Después reiniciaremos la computadora o máquina virtual y veremos los cambios aplicados.

Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

viernes, 20 de noviembre de 2009

Nuevo Supercomputador australiano


Llamada Vayu (de la palabra hindi para 'aire'), el nuevo equipo cuenta con 11.936 núcleos de procesamiento, 36 terabytes de memoria RAM y alrededor de 600 terabytes de espacio en disco y alcanzará alrededor de 140 teraflops.

Todo encaja en 25 bastidores, cada uno pesa alrededor de una tonelada.

Vayu está hospedada en la Universidad Nacional de Australia, con la etiqueta de precio de $15 millones cubiertos por ANU, CSIRO y el Gobierno Federal.

El superordenador será operado por el
National Computer Infrastructure (NCI), en nombre de los tres organismos de financiación. El director del NCI, Lindsay Botten observó que el equipo se clasificó entro los 30 a 40 superordenadores de todo el mundo. Sin embargo, en la lista Top500 aparece en la posición 25.

CSIRO y ANU tendrán cada uno el 25% del tiempo disponible en el equipo, y el resto se asignará a través del sistema de asignación de Mérito operado por el NCI. Usuarios interesados en el sistema deben aplicar aquí.

Fuente

Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

miércoles, 11 de noviembre de 2009

¿Para dónde va el escritorio Linux?


Aunque me gusta mucho el escritorio de Linux, no digo que sea tan popular. Es por eso que me pareció fascinante que, a pesar de todo lo que Microsoft le haya podido lanzar, el escritorio Linux se las arregló para reclamar el 32% del mercado de netbook.

Y Microsoft le ha lanzado de todo menos el fregadero de la cocina al escritorio Linux. Por ejemplo, el gigante de Redmond tiene proveedores fuertemente armados en no vender netbooks provistas de Linux, mintió acerca de las ventas de Linux, y entregó XP Home todo por mantener lejos a los proveedores de que incluyeran Linux en su lugar. A pesar de todo, parece que, según ABI Research, el escritorio Linux de hecho ha crecido en el último año.

Los informes de ABI dicen que casi un tercio de los netbooks que se han enviado en el 2009 vienen con Linux. El año pasado al mismo tiempo, ASUS, entonces el proveedor más grande de netbooks del mundo, dijo que sólo tres de cada diez de sus netbooks se enviaron con Linux. De hecho, mirando hacia adelante, Jeff Orr, un analista de ABI, predijo que Linux superará a Windows en netbooks en 2013.

¿Por qué? Porque es más barato. El aumento de las netbooks ARM-powered con Linux llevará a las computadoras portátiles a la gama de precios de los $100 lo cual se espera que ayude a sacar a Linux del fondo del negocio de la informática.

Esto pondrá a Windows en un lugar interesante. Mac ya posee la más alta posición, y Linux acabará con el extremo inferior. Al mismo tiempo, cada vez más de nuestro trabajo se hará con servicios en línea, con Google Docs y similares, los cuales, casi todos, se basan en Linux.

Históricamente, estar en el centro de un mercado no es un lugar cómodo para estar. Las personas que quieren lo mejor se volverán a Mac, las personas que quieren una ganga se irán a Linux. El argumento usual es que todo el mundo ya utiliza Windows y que necesitan sus aplicaciones. Muy bien. ¿Pero qué sucederá cuando usted no necesite de Windows para los programas que usa todos los días?

Ya he argumentado que los abuelos pueden hacerlo muy bien con Linux con las aplicaciones que están disponibles en la Web. La reciente asociación del escritorio Linux de IBM con Ubuntu es todo acerca de cómo los usuarios de negocios utilizan Ubuntu para su plataforma de base durante la ejecución de aplicaciones SaaS (Software Como Servicio, por sus siglas en inglés) como Lotus Notes para trabajo de oficina. Y el sistema operativo de Google Chrome, que está basado en Linux, es claro que va a borrar la línea entre el escritorio tradicional y el mundo de la Web 2.0.

Si estas tendencias continúan, esperamos que a mediados de la década del 2010 vamos a ver un mundo en el que Linux se irá convirtiendo en el más popular sistema operativo de escritorio. La mayoría de la gente no lo nota, sin embargo, nadie podrá advertirlo tanto como Linux, ellos estarán promocionando estos Linux-based, PCs con aplicaciones web habilitadas al estilo háganlo-todo, de igual forma que los ordenadores portátiles y que los teléfonos inteligentes se promueven ahora .

¿Alguien, excepto a las personas más
techie, saben si se trata de Android, Symbian o Windows Mobile los que alimentan nuestros teléfonos en 2009? No. ¿Habrá alguien que, salvo nosotros mismos más viejos, más sabios y quizás aún más techie, que sepa qué sistema operativo se está ejecutando en nuestras netbooks en 2015? Lo dudo.

Nos estamos preparando para entrar en el mundo post-sistema operativo de escritorio, y va a ser fascinante ver cómo todo viene junto.
Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

sábado, 7 de noviembre de 2009

Hey Ubuntu!!! Deja de hacer quedar mal a Linux


Es la misma vieja historia. Una nueva versión de Ubuntu, una nueva serie de dolor y frustración.

Canonical lanza una nueva versión de Ubuntu cada 6 meses, sea como sea que venga. Por desgracia, muy a menudo se trata de un sistema lleno de
bugs, dolor, angustia, llanto y crujir de dientes - como muchos de los "adoptantes tempranos" de Karmic Koala han descubierto.

El problema es que Ubuntu hace a Linux quedar mal. Como más y más personas se están cambiando a software libre esto no es bueno. Linux está destinado a ser estable, seguro y confiable.

Por otro lado, Ubuntu está, obviamente, haciendo muchas cosas bien. Las personas están, de hecho, cambiando a Linux, y la mayoría de estos usuarios vienen desde un sistema operativo mucho más tortuoso, pero su llegada no tiene que ser así. De hecho, no debería ser así.

Ya ves, "un gran poder conlleva una gran responsabilidad", y ahora que Ubuntu es tan popular realmente tiene la responsabilidad de crear productos de calidad.

Como de costumbre, algunas cosas que estaban rotas en la versión anterior ya están resueltas, pero las cosas antes si trabajaban ahora
están rotas. Un amigo mío tiene dos dispositivos inalámbricos USB. Uno trabaja en 9,04 mientras que el otro no, que es bastante justo. Con 9,10 sin embargo, el que no estaba trabajando ahora si funciona, pero el que estaba trabajando ahora no. ¿Otra vez, por favor? Y no es la primera vez. Con la actualización de 8,10 a 9,04 sus tarjetas de TV que solían trabajar, luego se detuvieron.

Tiene que haber una mejor manera de hacer esto.

Con cada nueva versión vienen nuevas características, nuevo software, pero de alguna manera las cosas van hacia atrás. El software libre se supone que mejora con cada nueva versión. Tomemos el OS X, que se hace más rápido, limpio, mejor. Por supuesto, tienen una base de hardware mucho más pequeño para trabajar, pero se puede hacer. Ubuntu con el potencial de miles de desarrolladores sin duda puede hacer un mejor trabajo? O, cuando menos, seguro que podrían seguir adelante??

Quizá el éxito de Ubuntu es también su maldición. Llegaron a la fama por hacer las cosas difíciles más fáciles y, como tal, han hecho grandes cosas por el escritorio de Linux. Al introducir elementos como el software propietario, sin embargo, las cosas se ponen más complicadas. Claro, Jockey (el administrador de controladores propietarios) advierte que Ubuntu "no puede mejorar o corregir estos controladores de terceros", pero ¿sabe el usuario medio realmente lo que eso significa? Todo lo que saben es que su (supuestamente estable) máquina Linux se bloquea fuertemente cada vez que cierran sesión o cambian de usuario.

Personalmente, la actualización de una instalación reciente de Jaunty a Karmic rompió totalmente la configuración de redes en la máquina. Mientras tanto, una nueva instalación de 32 bits de Kubuntu no arrancaba pues tenía el GRUB2 desconfigurado y al arrancar desde live
CD bloqueaba completamente la máquina. En otra máquina, a medio camino a través de una nueva instalación de Ubuntu de 64 bits, la tarjeta de vídeo de pronto comenzó a mostrar objetos en la pantalla. Apagué y reinicié y siguió roto. ¿Coincidencia? Quizás.

La experiencia de otras personas tiene características impresionantes, como gráficos rotos, instaladores colapsando, gestor de arranque mal configurado, unidades USB que no se montan, el sonido no funciona, tarjeta inalámbrica rota, la lista continúa. La actualización es tan mala que se aconseja mayormente realizar una instalación fresca. De hecho, todo el término "early adopter" [adoptante temprano] se refiere al hecho de que los más experimentados usuarios de Ubuntu actualizan a la versión más reciente siempre esperando por lo menos un mes antes de hacerlo, con el fin de garantizar que la mayoría de fallos mayores hayan sido reparados. ¿Es esto realmente aceptable? ¿Es esto lo que usted espera de un sistema Linux? Seguramente esto es una especie de broma mórbida e irónica.

Ubuntu está empezando a dejar huella en el ámbito comercial y eso es genial, pero ¿realmente necesitamos nuevas características de lujo como
Ubuntu One cuando las funcionalidades básicas (que francamente deberían estar resueltas en el siglo 21) no funcionan como se esperaba? ¿No se supone que Ubuntu es "Just Work"™[solo trabaja]?

¿No me creen? Basta con echar un vistazo a las notas del 9,10 y leer los 40
bugs extraños para este sistema operativo "estable":

* Arrancar desde el degraded RAID array no sirve.
* Corrupción de archivos del sistema con los llamados "archivos de gran tamaño" sobre 512Mb.
* La hibernación no está disponible con el particionamiento automático.
* El gestor de paquetes de Kubuntu no advierte acerca de la instalación desde los repositorios de paquetes sin firma.
* Los dispositivos USB no trabajan en netbooks MSI Wind, además de un parpadeo de los gráficos.
* No hay soporte Xv para tarjetas gráficas Intel.
* Demonio Samba nmbd no se inicia durante el arranque.
* El sistema no arranca con el sistema de conversión de archivos ext4.
* Falta el Ubuntu Netbook Remix applet de cierre.
* El cliente de Ubuntu One corrompe datos.
* El Wireless mata el cambio del segfaults del kernel.
* X server se bloquea cuando usa una tableta Wacom.
* .. Y otros (más otras descubiertas después de la liberación).

Deben estar bromeando.

Una encuesta en los foros de Ubuntu muestra sólo el 10% de las personas tiene una instalación perfecta. Ahora, ¡eso es algo para estar orgullosos! ¿Todavía no estás convencido? Pruébalo tú mismo.

Ellos dicen, "lo que se va, regresa". Si Ubuntu no actúa junto con los usuarios entonces será eclipsado por otras distribuciones, y con razón. Lo peor de todo esto, es que Karmic Koala se había hecho mucha campaña. "Es un asesino de Windows 7" y todo eso, que por supuesto hemos escuchado antes. Shuttleworth se jacta de que incluso está esperando a "la batalla" con Microsoft. A la vista de los esfuerzos más recientes de Microsoft, en este momento Linux necesita un caballero de brillante armadura y un excelente ejemplo de software libre tan asombroso como lo podamos conseguir, ah, Ubuntu. Hurra.

Hace muchos años, Linux estaba muy centrado en la línea de comandos (y todavía puede serlo, gracias a Dios). En aquel entonces, muchos usuarios de Windows intentaron con Linux y quedaron asustados, nunca volvieron a probar Linux de nuevo por haber sido tan profundamente marcados por esa experiencia inicial. Está sucediendo de nuevo, excepto que esta vez muchas de las cosas que son grandes acerca de Linux y que son promocionadas por la comunidad están siendo destruidas. Linux es estable, no colapsa. Whoops, Ubuntu acaba bloquear completamente mi máquina. Whoops, Firefox ya no es esta arrancando por alguna razón, whoops este paquete está roto. ¡Gah!

Canonical no es una empresa de Open Source, están tratando de usar el software libre para intentar obtener una tajada del enorme mercado de los sistemas operativos. Aún así, uno de los principales objetivos de Shuttleworth para Ubuntu es que sea tan bueno como OS X. Con lanzamientos como Karmic Koala, no van a llegar ahí pronto, sobre todo cuando Apple está liberando versiones de sólo-corrección de
bugs excelentes como el Snow Leopard. Deben obtener su acto juntos , ya que mientras que Ubuntu puede que este ganando valientes nuevos usuarios que la pasaron peor en Windows, simplemente no está funcionando para usuarios experimentados de Linux.

Por supuesto, este tipo de asuntos no se limitan a Ubuntu, pero ciertamente parece tener más que su cuota justa. Tal vez sea todo el impulso comercial de la filosofía de "lanzado a tiempo", o tal vez no hay suficientes
beta testers. Por otra parte, Fedora ha estado empujando los límites más que Ubuntu recientemente y ha introducido bastantes más características, con todo, ha tenido mucho más éxito en sus lanzamientos. Algo está muy mal con el ciclo de lanzamientos de Ubuntu.

Quizás es sólo Karma, o tal vez la mascota también resume en gran medida esta versión. Los koalas son, después de todo, animales muy perezosos que duermen la mayoría del tiempo (y no beben en absoluto). Por otro lado tenemos los Dropbears...
Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

viernes, 6 de noviembre de 2009

Revisar y enviar correos por Gmail desde la terminal (Shell)


Para aquellos que trabajan con servidores y no tienen la dicha de un entorno gráfico, y les da pereza instalar un navegador para shell... entonces esto es perfecto para ustedes...
Cómo revisar Gmail desde un solo comando de terminal:


curl -u username:password --silent "https://mail.google.com/mail/feed/atom" | perl -ne 'print "\t" if //; print "$2\n" if /<(title|name)>(.*)<\/\1>/;'

Enviar correos desde la terminal (shell) de UNIX/Linux es bastante sencillo, solo se deben seguir unos cuantos pasos:

Si no tienes instalado ssmtp entonces lo instalas:

sudo apt-get install ssmtp

2- Editan el archivo de configuración:


gksu gedit /etc/ssmtp/ssmtp.conf

Pueden usar el programa de edición que deseen (vim, kate, etc). Debe quedar de la siguiente forma:

root=YOUR_EMAIL@gmail.com
mailhub=smtp.gmail.com:465
rewriteDomain=gmail.com
AuthUser=YOUR_GMAIL_USERNAME # (without @gmail.com)
AuthPass=YOUR_GMAIL_PASSWORD
FromLineOverride=YES
UseTLS=YES

Remplazando lo que esta en mayúscula por sus datos.


3- Deben instalar lo siguiente si su distro no lo trae por default:

sudo service sendmail stop
sudo apt-get remove sendmail


Y crean un enlace simbólico para reemplazar sendmail:


sudo ln  -s /usr/sbin/ssmtp /usr/sbin/sendmail

4- Eso es lo necesario para enviar un e-mail por terminal. Hay gran cantidad de formas para hacerlo, la siguiente es una de ellas:


echo "contenido del e-mail" | mail -s "título del e-mail" email_address_to_send_email_to@somedomain.com

Después solamente reemplazan lo que está entra comillas al igual que email_address_to_send_email_to@somedomain.com con la información correspondiente a su contacto...
Si desean saber otras formas de enviar correos por favor haganmelo saber en sus comments...
Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

jueves, 5 de noviembre de 2009

Bug en la última versión de Linux - Acceso root a usuarios maliciosos


Un desarrollador de software ha descubierto un error en la mayoría de las versiones Linux, que podría permitir a los usuarios maliciosos obtener el control completo sobre el sistema Open Source en funcionamiento.

La falla de dereferencía de puntero nulo sólo se arreglará en la próxima liberación del candidato 2.6.32 del kernel Linux, haciendo que prácticamente todas las versiones de producción en uso en este momento sean vulnerables. Mientras que los ataques se pueden prevenir mediante la aplicación de una característica común conocida como "mmap_min_addr", la distribución RHEL, acrónimo de Red Hat Enterprise Linux, no aplica correctamente la protección, dijo Brad Spengler, quien descubrió el error a mediados de octubre.

Lo que es más, muchos administradores se ven obligados a desactivar la función para que sus sistemas puedan ejecutar las herramientas de desarrollo o entornos de escritorio tales como Wine.

La vulnerabilidad fue reportada primero por Spengler, desarrollador de grsecurity, un fabricante de aplicaciones que mejoran la seguridad de Linux. El 22 de octubre, escribió una prueba concepto para atacar la raíz local expuesta. Durante los últimos meses, se ha convertido en un crítico de las prácticas de seguridad seguidas por el equipo responsable del kernel Linux.

"Es interesante para mí que lo haya encontrado dos semanas antes que la gente cuyo trabajo es encontrar este tipo de cosas", dijo el martes. "Ellos tienen equipos enteros de personas y yo soy una persona haciendo esto en mi tiempo libre."

En julio, Spengler publicó por separado un Linux expuesto que señaló considerables advertencias, porque funcionó incluso cuando versiones completamente actualizadas ejecutaban mejoras de seguridad. Se dirigían por separado a cada
bug de dereferencía de puntero nulo que se generó cuando el sistema operativo se ejecutaba en SELinux, o Security-Enhanced Linux.

Spengler, en ese momento criticó principalmente al desarrollador de Linux, Linus Torvalds, por no asumir la responsabilidad por el crítico asunto, citando comentarios en línea en los que dijo: "Eso no se ve como un problema del kernel para mí en absoluto. Está ejecutando un programa
setuid que permite que el usuario especifique sus propios módulos. ¿Y entonces ustedes se sorprenden de que tome raíz local?"

Spengler ha tomado en cuenta también a los desarrolladores del kernel Linux por fallar en no revelar completamente la magnitud de los errores de seguridad cuando están parcheados.

El último fallo fue mitigado por defecto en muchas distribuciones de Linux, gracias a la correcta aplicación de la función de "mmap_min_addr". Pero para que Red Hat Enterprise Linux sea compatible con un conjunto más amplio de aplicaciones, la distribución debe ser vulnerable a los ataques, incluso cuando el sistema operativo muestra tiene la característica habilitada, dijo Spengler.

"Están poniendo en riesgo a sus usuarios", dijo. "Son básicamente la única distribución que sigue siendo vulnerables a esta clase de ataques".

Un portavoz de Red Hat, dijo que los parches para las versiones 4 y 5 de RHEL y MRG están disponibles aquí. Una actualización para RHEL 3 está en pruebas y debe ser liberada pronto.

Dijo que muchos otros usuarios de Linux también son vulnerables debido a que ejecutan las versiones más antiguas o están obligados a desactivar la función para ejecutar cierto tipo de aplicaciones.
Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
Powered By Blogger