lunes, 7 de diciembre de 2009

Seguridad en Linux


En los últimos años, la seguridad de los sistemas ha ganado un gran impulso y profesionales de software se están enfocando en este aspecto fuertemente. Linux es tratado a menudo como un sistema operativo muy seguro. Sin embargo, la realidad es que Linux también tiene su propia cuota de fallas de seguridad. Y esos fallos de seguridad permiten que hackers externos ingresen en nuestro sistema y modifiquen o incluso destruyan los datos importantes. Pero no hay necesidad de entrar pánico, ya que hay diversos mecanismos con los cuales estos defectos pueden ser eliminados.

El sistema de seguridad consta de dos partes: la autenticación y control de acceso. La autenticación es responsable de garantizar que el usuario que solicita el acceso a la red es realmente el usuario con la cuenta, mientras que el control de acceso es responsable de controlar que los recursos de cada cuenta tengan acceso y qué tipo de acceso está permitido. Echemos un vistazo a las principales causas de los problemas de seguridad en Linux ...

Seguridad local

Los usuarios locales pueden crear gran cantidad problemas para nuestro sistema. Es mala política ofrecer cuentas a la gente que no conocemos o a personas de quienes no tenemos información de contacto. Es mejor seguir algunas reglas básicas para ofrecer acceso a una máquina Linux: dar a los usuarios privilegios mínimos, controlar cuándo y a dónde van a acceder, eliminar las cuentas inactivas y prohibir la creación de IDs de grupos de usuarios.

Seguridad de Root

Desde la cuenta de root se tiene autoridad sobre toda la máquina, se debe utilizar sólo para tareas específicas. Incluso un pequeño error estando como usuario root puede conducir a problemas significativos. Siga estas simples reglas a continuación y le serán de mucha ayuda.

• Cuando se ejecuten comandos complejos, primero debemos ejecutarlos en una forma no destructiva. Un ejemplo sencillo es hacer un 'ls' antes de hacer un 'rm' para estar seguro acerca de los archivos que se van a eliminar.
• Dar a los usuarios un rm interactivo para eliminar archivos.
• Ser 'root sólo para realizar tareas específicas. Si desea experimentar con algo, volver a una shell con usuario normal.
• La ruta del comando, que especifica los directorios en los cuales el shell busca los programas, es muy importante. Limitemos la ruta de los comandos y no incluyamos "." (que significa el directorio actual) en su ruta de comandos.
• El archivo /etc/securetty contiene una lista de terminales desde los que root puede acceder. Debemos tener cuidado al añadir una entrada a este archivo.

La seguridad del sistema de archivos

Tenga en cuenta los siguientes puntos para ayudar a proteger sus sistemas y datos almacenados en ellos.

Si va a exportar sistemas de archivos usando NFS, configuremos /etc/exports con el acceso más restrictivo posible. No use ningún comodín.

/var log/wtmp y var/run/utmp contienen los intentos de log-in (el registro de procesos) de todos los usuarios. Su integridad debe ser mantenida, ya que ayudan a determinar cuándo y desde dónde un usuario ha entrado en nuestro sistema.

Los archivos world-writeable pueden servir como un agujero en la seguridad. Además, los archivos world-writeable son peligrosos, ya que permiten que un intruso agregue/elimine archivos. Debemos encontrar los archivos world-writeable en nuestro sistema y asegurarnos de que sabemos por qué se puede escribir en ellos.

También es importante localizar los archivos sin dueño. La presencia de archivos sin propietario también puede ser un indicio de que un intruso ha accedido a su sistema. En este comando debemos recordar que algunos de los archivos que pueden aparecer impresos aunque no tengan un propietario evidente tienen su razón de ser así que será mejor verificar su procedencia antes de eliminarlos. Usted puede localizar estos archivos mediante el siguiente comando:


find / \( -nouser -o -nogroup \) -print
(como root)

Debemos poder encontrar los archivos .rhosts. Para lo cuál utilizamos este comando para localizar el archivo:

find /home -name .rhosts -print
(como root)

Antes de cambiar el permiso en cualquier sistema de archivos, tenemos que asegurarnos de que sabemos lo que estamos haciendo. Nunca debemos hacer cambios en los permiso de un archivo sólo porque es la manera más fácil de poner las cosas a trabajar.

_________________
Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...

miércoles, 2 de diciembre de 2009

Hagamos de la libertad nuestra meta


En la información que me llega periódicamente de la FSF (Free Software Foundation) me encontré esta que esta bastante interesante acerca del enfoque de dicha fundación y sobre el trabajo principal que han realizado hasta el momento.
Es un vídeo del Director de la Fundación, Peter Brown, y posteriormente yo decidí traducirlo para que sea comprensible en nuestro idioma o para quienes prefieren leer que ver un vídeo.


Estimado Free Software Supporter,

El movimiento del software libre es uno de los movimientos sociales más exitosos surgidos en los últimos 25 años, impulsado por una comunidad mundial de programadores con ética dedicados a la causa de la libertad y de compartir. Pero el éxito final del movimiento del software libre depende de enseñar a nuestros amigos, vecinos y compañeros de trabajo sobre el peligro de no tener la libertad del software, sobre el peligro de una sociedad perdiendo el control de su informática.

A medida que crecemos más dependientes de las computadoras, el software que corremos es de importancia crítica para asegurar nuestro futuro. El software libre es acerca de tener el control sobre la tecnología que utilizamos en nuestros hogares, escuelas y negocios, donde nuestros equipos trabajan para el beneficio individual y comunitario, no para las compañías de software propietario o de los gobiernos que podrían tratar de restringirnos y controlarnos.

La Free Software Foundation trabaja en tres frentes para promover la causa del movimiento del software libre:

1. Software: somos la casa del proyecto GNU, la campaña para desarrollar un sistema operativo completamente libre. Promovemos las distribuciones del sistema GNU que son 100% libres - como gNewSense y Trisquel. Estas demuestran que la libertad es posible y que el software libre es fácil de usar. También destacamos los proyectos de alta prioridad de software libre que hacen que sea fácil para todos hacer el traslado al sistema GNU/Linux desde Windows o Mac OS. Y mantenemos
el software libre por definición para que todos sepamos lo que significa tener libertad de software.

2. Licencias: publicamos
las licencias de software libre más populares del mundo, en particular la GNU General Public License. La GNU GPL es la única licencia escrita con el propósito expreso de proteger la libertad del usuario de computadora y evitar que el software libre se convierta en propietario. Los desarrolladores de software en todo el mundo usan la GPL de GNU para expresar su respeto por la libertad del usuario y para alentar a otros desarrolladores a que hagan lo mismo.

Recogemos miles de asignaciones de derechos de autor de los desarrolladores que trabajan en el sistema GNU y otros importantes proyectos de software libre. A continuación, registramos estos derechos de autor en la Oficina de Derechos de Autor de EE.UU.. Esto nos permite proteger la distribución de software libre en todo el mundo y asegurar que las empresas sigan las reglas y que traspasen (¡a usted!) todos los derechos que las licencias de software libre prometen.

3. Campañas: hacemos campaña para promover y ampliar la adopción
formatos de datos de software libre y gratuito. Hacemos campaña para los formatos libres en nuestro PlayOgg y campañas de OpenDocument. Hacemos campaña contra la Gestión Digital de Restricciones (DRM, por sus siglas en inglés) e Informática Traicionera en nuestra campaña DefectiveByDesign.org. Y durante los últimos dos años, nuestra campaña contra las patentes de software (EndSoftPatents.org) ha llevado el mensaje acerca de que las patentes de software infligen un daño a la sociedad, y nuestra presentación de un escrito de amicus curiae ante la Corte Suprema de los EE.UU. podría ayudar a poner fin a la patentabilidad del software completamente.

Sin embargo, todas nuestras campañas se centran en la sensibilización en cuanto a por qué es ético y responsabilidad
social de una sociedad estar en control de su informática.

Somos la única organización que se centra en el aspecto ético del software libre, sin embargo, es el más importante. ¡Para que nuestra sociedad alcance la libertad de usuario de computadoras debemos hacer la
libertad nuestra meta!

Confiamos enteramente en el apoyo de personas como usted para que donen o se unan a la Fundación para el Software Libre como nuestros miembros. Si utiliza el software libre. Si utiliza GNU/Linux. Si apoya la causa de la libertad del usuario de computadoras. Involucrate. Conviértete en un poseedor de una tarjeta de miembro y apoya nuestro trabajo.

Gracias.

Peter T. Brown

Director Ejecutivo de la Free Software Foundation


Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
domingo, 29 de noviembre de 2009

Cuando mentes cerradas conocen el código abierto


Navegando me encontré este artículo muy interesante para analizar la reacción de muchas personas a la hora de conocer el Open Source, en esto debemos colaborar todos para tratar de desmitificar todo el ambiente que rodea al FLOSS.

Cliente
: "Tengo que reportar un caso de seguridad computacional muy serio! La universidad local ejecuta un sistema informático ilegal! "

Yo: "¿Podría repetir eso?"

Cliente: "La universidad local está ejecutando un sistema informático ilegal! Lo han hackeado!"

Yo: "¿Cómo puede decir que lo han hackeado?

Cliente: "Bueno, cuando arranca, no dice Windows ni Microsoft o cualquier cosa! Dice algo acerca de Deviant Linux, creo, y la pantalla principal no se parecía en nada a la pantalla de mi bueno y legal Windows en casa! Creo que la han hackeado que también! "

Yo: "¿Quiere usted decir Debian Linux?"

Cliente: "Sí, eso! ¿Es algún tipo de mafia de la computación o algo así? "

Yo: "Uh, no, es sólo un sistema operativo diferente. Nada de que preocuparse ".

Cliente: "Pero es ilegal! No es de Microsoft, ni siquiera de Windows! Están en un equipo Microsoft normal, por lo que está violando la ley! Creo que se robó mi identidad cuando entré en el edificio! Voy a llamar al FBI! "* Cuelga *

Chistoso pero también bastante revelador...


Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
martes, 24 de noviembre de 2009

No reiniciar Ubuntu depués de una actualización (Ksplice)


Esta es una nueva herramienta pensada en especial para los encargados de Servidores ya que sirve justamente para evitar el peligroso acto de reiniciar la máquina cuando haya una actualización del Kernel.

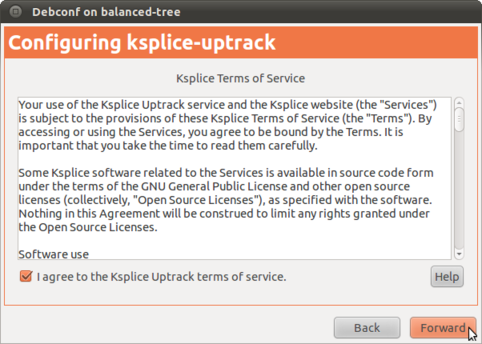
Debemos tomar en cuenta que el programa tiene dependencias de terceros por lo tanto deberemos autorizar una licencia en la cual simplemente marcaremos una casilla y pincharemos adelante (muy a lo Windows : o).


Instalación

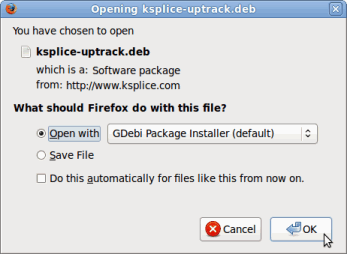
Primero descargamos el archivo .deb de la página oficial. Tenemos la opcion para Karmic o para Jaunty, la descargamos y después le damos doble click para instalar o simplemente elegimos la opción de abrir con GDebi como se muestra en la imagen a la derecha.

Posteriormente, iniciamos la instalación y se nos solicitará como es común nuestra contraseña, la ingresamos y esperamos hasta que nos aparezca una nueva ventana. Dicha ventana es la que ya había mencionado anteriormente, lo que hace es verificar que estemos de acuerdo con la licencia bajo la que se rige, hago esta descripción puesto que puede que estemos desacostumbrados a aceptar licencias en GNU/Linux.


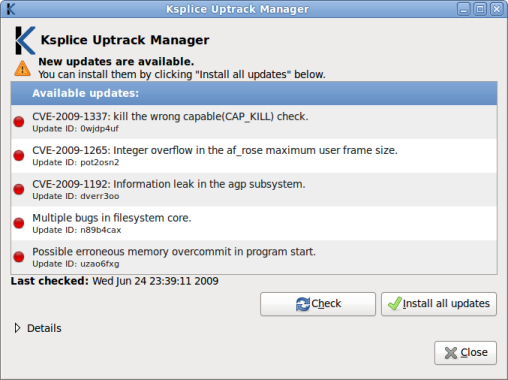
Una vez aceptada la licencia, continuamos el proceso y veremos que, al finalizar la instalación, nos aparecerá una nueva ventana la cual nos brindará la opción de buscar las actualizaciones del Kernel, o instalar las que estén disponibles.


Ahora podemos elegir la opción de instalar o de buscar las actualizaciones. Adicionalmente, Kslice nos mostrará una "K" en nuestro panel superior con la información acerca de las actualizaciones disponibles (mostrando un signo de admiración "!" dentro de un triangulo si hay alguna o solamente la "K" si no las hay).

Otras herramientas

Con Kslice se instalaran otras herramientas muy útiles en la terminal:
  • uptrack-upgrade: Descarga e instala las principales actualizaciones del Kernel en nuestra computadora.
  • uptrack-install PAQUETE: Descarga e instala paquetes específicos (siendo "PAQUETE" el nombre de la actualización).
  • uptrack-remove PAQUETE: Remueve un paquete especifico (siendo "PAQUETE" el nombre de la actualización).
  • uptrack-show PAQUETE: Muestra la información detallada de un paquete especifico (siendo "PAQUETE" el nombre de la actualización).
Recuerdo que en alguna ocasión hablaba con unos amigos de lo útil que sería tener una herramienta que permitiera hacer actualizaciones sin necesidad de reiniciar la PC, en especial si se trata de un servidor con datos importantes e imprescindibles, donde, por lo general, se opta por simplemente omitir las actualizaciones automáticas las cuales muchas veces son importantes para mantener la estabilidad del sistema así como su seguridad.

Así que por fin tenemos una herramienta que nos podrá facilitar la vida y brindarnos la satisfacción de poder seguir con nuestras tareas pese a cualquier actualización. ¡Qué lo disfruten!


Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
domingo, 22 de noviembre de 2009

Algunos trucos para gestionar Grub2


El famoso sistema operativo basado en GNU/Linux, Ubuntu, en su nueva versión apodada el Koala Karmico (Karmic Koala) funciona una nueva versión del famoso gestor de arranque Grub, en versiones anteriores de Ubuntu utilizábamos el famoso archivo menu.lst ubicado en /boot/grub, sin embargo ahora cuando llegamos a buscarlo simplemente no existe, si podremos encontrar la carpeta pero no el archivo.

Quizá lo más cercano que podemos encontrar es un archivo llamado
grub.cfg, pero es inútil alterarlo ya que los cambios se perderán con cada sesión o actualización del Grub, por lo tanto, debemos recurrir a otros archivos que hagan lo mismo.

Entonces vamos a buscarlos: en primer lugar encontramos
/etc/default/grub, en este lugar podremos encontrar muchas opciones que nos resultaran conocidas, en especial si nos volvimos unos expertos en la configuración del menu.lst. Entre las cosas que podremos encontrar en este archivo son: una opción para incluir un Splash, desplegar o no el menú del Grub o cuanto tiempo vamos a esperar hasta el inicio del sistema por "default". Un pequeño truco es sostener la tecla "shift" mientras se inicia el Grub, para que este nos muestre el menú.


Un lugar que difiere bastante del conocimiento previo que teníamos del menu.lst es el directorio /etc/grub.d, en esta dirección encontraremos algunos archivos individuales que funcionan para editar distintas opciones del Grub. Cabe destacar que estos archivos son scripts que se inician en orden dependiendo de número que los anteceda en el nombre del archivo, por ejemplo, 00_header comenzará su ejecución primero y 40_custom se ejecutará de último. A pesar de que en apariencia lucen completamente diferentes a la antigua configuración de nuestro famoso menu.lst, cuando los abramos nos podremos encontrar cosas muy familiares que nos resultaran relativamente sencillas de intuir.


Costumizando 40_custom

Dentro de la carpeta antes mencionada encontraremos el archivo 40_custom, en este archivo podremos realizar modificaciones tales como añadir alguna entrada que nos resulte útil. En la imagen pueden apreciar una entrada personalizada en dicho archivo, el cuál, como vimos anteriormente, será el último de la lista en ejecutarse.

Splash.

Para personalizar el Splash de nuestro menú Grub podemos ejecutar el siguiente comando:


sudo apt-get install grub2-splashimages

Cuando lo hayamos instalado encontraremos todas las imágenes en un formato TGA en el siguiente directorio: /usr/share/images/grub/.


Para cambiar el splash del Grub debemos editar el archivo 05_debian_theme con el editor de texto que mejor nos convenga, lo más común sería:

sudo gedit /etc/grb.d/05_debian_theme

De esta forma buscaremos una línea parecida a esta resaltada con amarillo y la editamos:


Cambiamos la dirección que esta en esta parte por la de la imagen de nuestra preferencia que se encuentra en /usr/share/images/grub/.

Actualizar.

Finalmente, para que los cambios surtan efecto debemos actualizar el grub. Recordemos que al inicio dijimos que el archivo
grub.cfg se autoregeneraba cada vez que actualizábamos el grub, específicamente lo que hace es volver a leer todos estos archivos que nosotros hemos modificado y correrlos nuevamente. Para que los cambios surtan efecto deberemos aplicar esa actualización del grub de la siguiente forma:

update-grub

Después reiniciaremos la computadora o máquina virtual y veremos los cambios aplicados.

Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
viernes, 20 de noviembre de 2009

Nuevo Supercomputador australiano


Llamada Vayu (de la palabra hindi para 'aire'), el nuevo equipo cuenta con 11.936 núcleos de procesamiento, 36 terabytes de memoria RAM y alrededor de 600 terabytes de espacio en disco y alcanzará alrededor de 140 teraflops.

Todo encaja en 25 bastidores, cada uno pesa alrededor de una tonelada.

Vayu está hospedada en la Universidad Nacional de Australia, con la etiqueta de precio de $15 millones cubiertos por ANU, CSIRO y el Gobierno Federal.

El superordenador será operado por el
National Computer Infrastructure (NCI), en nombre de los tres organismos de financiación. El director del NCI, Lindsay Botten observó que el equipo se clasificó entro los 30 a 40 superordenadores de todo el mundo. Sin embargo, en la lista Top500 aparece en la posición 25.

CSIRO y ANU tendrán cada uno el 25% del tiempo disponible en el equipo, y el resto se asignará a través del sistema de asignación de Mérito operado por el NCI. Usuarios interesados en el sistema deben aplicar aquí.

Fuente

Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
miércoles, 11 de noviembre de 2009

¿Para dónde va el escritorio Linux?


Aunque me gusta mucho el escritorio de Linux, no digo que sea tan popular. Es por eso que me pareció fascinante que, a pesar de todo lo que Microsoft le haya podido lanzar, el escritorio Linux se las arregló para reclamar el 32% del mercado de netbook.

Y Microsoft le ha lanzado de todo menos el fregadero de la cocina al escritorio Linux. Por ejemplo, el gigante de Redmond tiene proveedores fuertemente armados en no vender netbooks provistas de Linux, mintió acerca de las ventas de Linux, y entregó XP Home todo por mantener lejos a los proveedores de que incluyeran Linux en su lugar. A pesar de todo, parece que, según ABI Research, el escritorio Linux de hecho ha crecido en el último año.

Los informes de ABI dicen que casi un tercio de los netbooks que se han enviado en el 2009 vienen con Linux. El año pasado al mismo tiempo, ASUS, entonces el proveedor más grande de netbooks del mundo, dijo que sólo tres de cada diez de sus netbooks se enviaron con Linux. De hecho, mirando hacia adelante, Jeff Orr, un analista de ABI, predijo que Linux superará a Windows en netbooks en 2013.

¿Por qué? Porque es más barato. El aumento de las netbooks ARM-powered con Linux llevará a las computadoras portátiles a la gama de precios de los $100 lo cual se espera que ayude a sacar a Linux del fondo del negocio de la informática.

Esto pondrá a Windows en un lugar interesante. Mac ya posee la más alta posición, y Linux acabará con el extremo inferior. Al mismo tiempo, cada vez más de nuestro trabajo se hará con servicios en línea, con Google Docs y similares, los cuales, casi todos, se basan en Linux.

Históricamente, estar en el centro de un mercado no es un lugar cómodo para estar. Las personas que quieren lo mejor se volverán a Mac, las personas que quieren una ganga se irán a Linux. El argumento usual es que todo el mundo ya utiliza Windows y que necesitan sus aplicaciones. Muy bien. ¿Pero qué sucederá cuando usted no necesite de Windows para los programas que usa todos los días?

Ya he argumentado que los abuelos pueden hacerlo muy bien con Linux con las aplicaciones que están disponibles en la Web. La reciente asociación del escritorio Linux de IBM con Ubuntu es todo acerca de cómo los usuarios de negocios utilizan Ubuntu para su plataforma de base durante la ejecución de aplicaciones SaaS (Software Como Servicio, por sus siglas en inglés) como Lotus Notes para trabajo de oficina. Y el sistema operativo de Google Chrome, que está basado en Linux, es claro que va a borrar la línea entre el escritorio tradicional y el mundo de la Web 2.0.

Si estas tendencias continúan, esperamos que a mediados de la década del 2010 vamos a ver un mundo en el que Linux se irá convirtiendo en el más popular sistema operativo de escritorio. La mayoría de la gente no lo nota, sin embargo, nadie podrá advertirlo tanto como Linux, ellos estarán promocionando estos Linux-based, PCs con aplicaciones web habilitadas al estilo háganlo-todo, de igual forma que los ordenadores portátiles y que los teléfonos inteligentes se promueven ahora .

¿Alguien, excepto a las personas más
techie, saben si se trata de Android, Symbian o Windows Mobile los que alimentan nuestros teléfonos en 2009? No. ¿Habrá alguien que, salvo nosotros mismos más viejos, más sabios y quizás aún más techie, que sepa qué sistema operativo se está ejecutando en nuestras netbooks en 2015? Lo dudo.

Nos estamos preparando para entrar en el mundo post-sistema operativo de escritorio, y va a ser fascinante ver cómo todo viene junto.
Leer más >>
......
......
......
No olvides comentar esa es la mejor forma de incentivar el trabajo (y si puedes pasa el link del blog)...
Powered By Blogger